
Teambasierte Zugriffskontrolle (englisch: team access control) ist die effizienteste Methode, um Berechtigungen in Organisationen zu steuern: Rechte werden Teams und Rollen zugewiesen, nicht einzelnen Personen. Das bedeutet, dass ein neuer Mitarbeiter beim Eintritt ins Team automatisch die richtigen Zugänge erhält und beim Austritt sofort alle verliert. Drei Sofortmaßnahmen bringen Sie am schnellsten voran:
- Teams und Kernrollen definieren (wer gehört wohin, welche Rechte braucht diese Gruppe)
- Rollen nach dem Least-Privilege-Prinzip zuordnen (nur was für die Aufgabe nötig ist)
- SSO/SCIM-Provisioning aktivieren (automatisches Bereitstellen und Widerrufen von Zugängen)
Warum gerade dieser Ansatz? Er reduziert menschliche Fehler beim Onboarding, beschleunigt das Offboarding auf Minuten statt Tage und liefert die Nachweisführung, die DSGVO-Audits verlangen. AuthZed beschreibt dieses Membership-Access-Prinzip präzise: Mitarbeiter erben Zugriffsrechte über ihre Teamzugehörigkeit, Administratoren verwalten ausschließlich Teams.
Profi-Tipp: Starten Sie nicht mit perfekter Granularität. Drei bis fünf Kernrollen pro Team reichen für den Anfang. Verfeinern Sie erst, wenn Sie Metriken haben.
Wichtige Erkenntnisse
Teambasierte RBAC mit automatisiertem Provisioning über SSO und SCIM ist für die meisten Organisationen der effizienteste Weg, Zugriffsrechte sicher, nachvollziehbar und DSGVO-konform zu steuern.
| Thema | Details |
|---|---|
| Empfohlenes Modell | Teambasierte RBAC mit SSO/SCIM ist für KMU und Enterprise der beste Ausgangspunkt. |
| Automatisierung | SCIM-Provisioning reduziert Offboarding-Risiken und macht manuelle Deaktivierung überflüssig. |
| KMU-Einstieg | Mit drei bis fünf Kernrollen starten, Metriken messen, Governance schrittweise aufbauen. |
| DSGVO-Compliance | Audit-Logs und dokumentierte Zugangszwecke sind Pflicht für den Nachweis im Audit. |
| Funnel-tunnel | Für KMU ohne eigenes IAM-Team bietet Funnel-tunnel eine integrierte Plattform mit Nutzerverwaltung und Automatisierung. |
Inhaltsverzeichnis
- Warum manuelle Rechtevergabe in Organisationen regelmäßig scheitert
- Welche Zugriffskontroll-Modelle gibt es und wann passt welches?
- Wie teambasierte Zugriffskontrolle in der Praxis funktioniert
- Praxis-Checkliste für sicheren Team-Zugriff mit DSGVO-Fokus
- Wie ausgewählte Plattformen Team-Zugriff umsetzen
- In fünf Schritten zum automatisierten Team-Zugriff für KMU
- Was ich nach vielen Gesprächen mit Admins und Entscheidern empfehle
- Funnel-tunnel: Integrierte Plattform für KMU ohne eigenes IAM-Team
- Quellen
Warum manuelle Rechtevergabe in Organisationen regelmäßig scheitert
Manuelle Zugangsverwaltung scheitert nicht an schlechtem Willen, sondern an strukturellen Problemen. Wenn jede Rechtevergabe ein Ticket, eine E-Mail oder ein Gespräch erfordert, entstehen zwangsläufig Lücken.
Das häufigste Problem sind veraltete Zugänge, sogenannte Stale Accounts. Mitarbeiter wechseln die Abteilung, verlassen das Unternehmen oder übernehmen neue Aufgaben. Die alten Rechte bleiben. Jedes Audit deckt das auf, und jedes Mal kostet die Bereinigung Zeit und Nerven.
Langsames Offboarding ist das zweite strukturelle Versagen. Wenn der Prozess von einer manuellen Abmeldung bei fünf verschiedenen Systemen abhängt, dauert vollständige Revokation oft Tage. In dieser Zeit bleibt ein ausgeschiedener Mitarbeiter technisch zugriffsberechtigt. Das ist ein Sicherheitsrisiko, das sich direkt in Haftungsfragen übersetzt.
Inkonsistente Rollendefinitionen sind das dritte Problem. Ohne zentrale Governance entstehen über Zeit Dutzende leicht unterschiedliche Berechtigungsprofile für ähnliche Aufgaben. Das macht Reviews aufwendig, und Compliance-Nachweise schwer.
Profi-Tipp: Messen Sie den Anteil aktiver Accounts, die seit längerer Zeit keinen Login hatten. Dieser Wert ist Ihr erster Indikator für Stale-Account-Risiken und ein guter Ausgangspunkt für das erste Rechte-Review.
Welche Zugriffskontroll-Modelle gibt es und wann passt welches?
Vier Modelle dominieren die Praxis. RBAC ist laut NIST ein weithin akzeptierter Standard, der Berechtigungen Rollen statt Einzelpersonen zuweist und damit Verwaltungsaufwand und Fehler reduziert.
| Modell | Kernprinzip | Stärke | Schwäche | Empfohlen für |
|---|---|---|---|---|
| RBAC | Rechte an Rollen, Rollen an Nutzer | Einfach skalierbar, gut auditierbar | Wenig kontextsensitiv | Die meisten Teams und KMU |
| ABAC | Rechte abhängig von Attributen (Zeit, Ort, Gerät) | Sehr granular, kontextsensitiv | Hoher Konfigurationsaufwand | Hochsensible oder regulierte Umgebungen |
| MAC | Zentral festgelegte Klassifizierungen | Maximale Kontrolle | Kaum flexibel, hoher Admin-Aufwand | Behörden, Militär, streng klassifizierte Systeme |
| DAC | Ressourcenbesitzer vergibt Rechte selbst | Flexibel für kleine Teams | Unkontrollierbar bei Wachstum | Sehr kleine Teams, Prototypen |
Für die meisten Organisationen ist teambasierte RBAC die richtige Wahl. ABAC lohnt sich, wenn Zugriffsrechte stark vom Kontext abhängen, etwa wenn derselbe Mitarbeiter je nach Standort oder Tageszeit unterschiedliche Rechte haben soll. MAC bleibt Spezialfällen vorbehalten.
NISTIR 6192 beschreibt darüber hinaus statische und dynamische Eigenschaften des RBAC-Modells, darunter Rollenhierarchien und Separation of Duty, und liefert formale Empfehlungen für Enterprise-Implementierungen.
- RBAC eignet sich als Standard für nahezu jede Organisation ab fünf Mitarbeitern.
- ABAC ergänzt RBAC dort, wo Kontext entscheidend ist, ersetzt es aber selten vollständig.
- MAC ist kein Thema für KMU ohne regulatorischen Zwang.
Wie teambasierte Zugriffskontrolle in der Praxis funktioniert
Der Kernprozess ist einfach: Teams und Abteilungen werden definiert, Rollen zugeordnet, Mitgliedschaften provisioniert und Zugriffsrechte bei jedem Zugriff in Echtzeit ausgewertet. Phase dokumentiert dieses Verhalten konkret: Beim Hinzufügen eines Mitglieds werden Umgebungsschlüssel automatisch bereitgestellt, beim Entfernen sofort widerrufen. Mehrere Zugriffsquellen werden dabei nach Union-Semantik zusammengeführt, das heißt, wer in zwei Teams ist, erhält die Summe beider Rechte.
Technische Integrationen, die das ermöglichen:
- SAML/OAuth SSO: Einmalige Anmeldung über einen zentralen Identitätsanbieter (z. B. Microsoft Entra ID, Okta). Kein separates Passwort pro System.
- SCIM (System for Cross-domain Identity Management): Automatisches Anlegen, Aktualisieren und Deaktivieren von Accounts über eine standardisierte API.
- Directory-Sync: Abgleich mit dem Unternehmensverzeichnis (Active Directory, LDAP), sodass Organisationsänderungen direkt in Berechtigungen fließen.
- API-basierte Automatisierung: Für Systeme ohne SCIM-Support können Provisioning-Skripte über REST-APIs dieselbe Logik abbilden.
Verschachtelte Teams und Rollenhierarchien erlauben es, Unterabteilungen als Teilmenge eines übergeordneten Teams zu modellieren. Ein Entwickler im Team „Backend“ erbt automatisch die Rechte der Gruppe „Engineering“, ohne dass jemand beide Zuweisungen manuell pflegen muss.
Just-in-Time-Zugriff (JIT) ist ein Sonderfall: Rechte werden nur für eine definierte Zeitspanne gewährt, danach automatisch entzogen. Das ist besonders sinnvoll für externe Dienstleister oder temporäre Projektmitarbeit.
Profi-Tipp: Prüfen Sie, ob Ihre Berechtigungen in API und Dashboard konsistent sind. Divergierende Zugriffslagen zwischen Oberfläche und API sind eine häufige, leicht übersehbare Sicherheitslücke.
Praxis-Checkliste für sicheren Team-Zugriff mit DSGVO-Fokus
Gute Zugangskontrolle ist kein einmaliges Projekt, sondern ein laufender Betrieb. Diese Punkte decken die wichtigsten Bereiche ab:
Governance und Verantwortlichkeiten
- Einen Policy-Owner benennen, der Rollen definiert und Ausnahmen genehmigt.
- Admin-Rechte von operativen Rollen trennen: Wer Rechte vergibt, sollte sie nicht selbst nutzen.
- Ausnahmen dokumentiert genehmigen, mit Ablaufdatum und Begründung.
Onboarding und Offboarding
- Onboarding vollständig über SCIM/SSO automatisieren, kein manuelles Anlegen von Accounts.
- Offboarding-Prozess mit „Revoke all“-Szenario testen: Wie schnell ist vollständige Deaktivierung?
- Nachweise für DSGVO-Audits automatisch erzeugen (wer hatte wann Zugriff auf welche Ressource).
Laufende Kontrollen
- Periodische Rechte-Reviews mindestens quartalsweise, bei sensiblen Systemen monatlich.
- Audit-Logging für alle Zugriffsänderungen aktivieren und Logs mindestens entsprechend der gesetzlichen Aufbewahrungsfristen aufbewahren.
- Separation of Duty (SoD) für kritische Prozesse einrichten: Keine Einzelperson sollte Transaktion und Genehmigung gleichzeitig kontrollieren.
- Zeitlich begrenzte Rechte (JIT) für externe Zugriffe und Wartungsfenster nutzen.
DSGVO-Hinweis: Das Minimierungsprinzip gilt auch für Zugriffsrechte. Dokumentieren Sie den Zweck jedes Zugangs und legen Sie Aufbewahrungsfristen für Zugangsdaten fest. Bei einem Audit müssen Sie nachweisen können, wer wann warum Zugriff hatte.
Profi-Tipp: Messen Sie zwei KPIs regelmäßig: den Anteil veralteter Accounts (Stale-Account-Rate) und die durchschnittliche Zeit bis zur vollständigen Offboarding-Revokation. Beide Werte zeigen Ihnen sofort, ob Ihr Prozess funktioniert.
Wie ausgewählte Plattformen Team-Zugriff umsetzen
Verschiedene Plattformen lösen das Problem unterschiedlich. Hier ein Überblick, der zeigt, was die jeweiligen Ansätze exemplarisch darstellen:
| Plattform | Ansatz | Besonderheit | Geeignet für |
|---|---|---|---|
| SAP | Projekt- und Dokumentenzugriff über Rollen | Prozessanleitung für Enterprise-Workflows | Große Organisationen mit SAP-Ökosystem |
| GitLab | Fünfstufiges Rollensystem (Gast bis Eigentümer) | Vererbung auf Projekt- und Gruppenebene | Entwicklungsteams, DevOps |
| Google Cloud IAM | Basic, Predefined, Custom Roles | Custom Roles für granulares Least-Privilege | Cloud-Infrastruktur, Enterprise |
| Vercel | Team-Level und Projekt-Level Rollen | Umgebungs-Scoping (Produktion vs. Vorschau) | Frontend-Teams, Webprojekte |
| AuthZed | Membership-basiertes Berechtigungsmodell | Zentrale Teamverwaltung, Rechte über Zugehörigkeit | Anwendungen mit komplexen Beziehungsmodellen |
| Relato | Rollenbasierter Zugriff auf Berichtsdaten | Granulare Steuerung auf Berichtsebene | Reporting-Teams, Datenanalyse |
GitLab dokumentiert ein mehrstufiges Rollensystem von Gast bis Eigentümer mit Vererbungsregeln, das kombinierte Team- und Projektrollen abbildet. Google Cloud IAM empfiehlt Custom Roles, um das Least-Privilege-Prinzip granular durchzusetzen. SAP bietet eine Prozessanleitung für Projekt- und Dokumentenzugriffskontrollen in Unternehmenssoftware.
Wann welcher Ansatz passt:
- KMU ohne eigenes IAM-Team profitieren von Plattformen mit vorgefertigten Rollen (Vercel, GitLab).
- Enterprise-Umgebungen mit komplexen Anforderungen brauchen Custom Roles und SCIM-Integration (Google Cloud IAM, SAP).
- Wer ein eigenes Berechtigungsmodell für eine Anwendung baut, findet in AuthZed einen spezialisierten Ansatz für das Membership-Access-Prinzip.
In fünf Schritten zum automatisierten Team-Zugriff für KMU
Zwei Wochen reichen, um die Grundlagen zu legen. Hier ist ein realistischer Zeitplan:
Schritt 1 (Tag 1–2): Teams und Kernrollen definieren
Erstellen Sie eine Liste aller Teams und legen Sie für jedes Team drei bis fünf Kernrollen fest. Benennen Sie einen Policy-Owner pro Team. Dokumentieren Sie, welche Ressourcen jede Rolle braucht. Dieser Schritt ist der wichtigste: Alles andere baut darauf auf.
Schritt 2 (Tag 3–5): SSO/SCIM-Integration vorbereiten
Wählen Sie einen Identitätsanbieter (z. B. Microsoft Entra ID, Google Workspace) und richten Sie SSO für Ihre wichtigsten Anwendungen ein. Testen Sie SCIM-Provisioning mit einem Testbenutzer: Account anlegen, Gruppe zuweisen, Rechte prüfen.
Schritt 3 (Tag 6–8): Automatisiertes Provisioning aktivieren
Aktivieren Sie automatische Provisioning-Regeln: Wenn jemand ins Team X kommt, erhält er Rolle Y. Spielen Sie das Szenario mit echten Testbenutzern durch. Prüfen Sie, ob API- und Dashboard-Berechtigungen übereinstimmen.
Schritt 4 (Tag 9–11): Offboarding-Prozess und Audit-Logging einrichten
Testen Sie das vollständige Offboarding: Mitglied aus Team entfernen, alle Zugänge prüfen. Wie lange dauert es? Konfigurieren Sie Audit-Logging für alle Zugriffsänderungen. Für digitale Personalgewinnung und strukturiertes Onboarding lohnt sich ein Blick auf HR-seitige Prozessintegration.
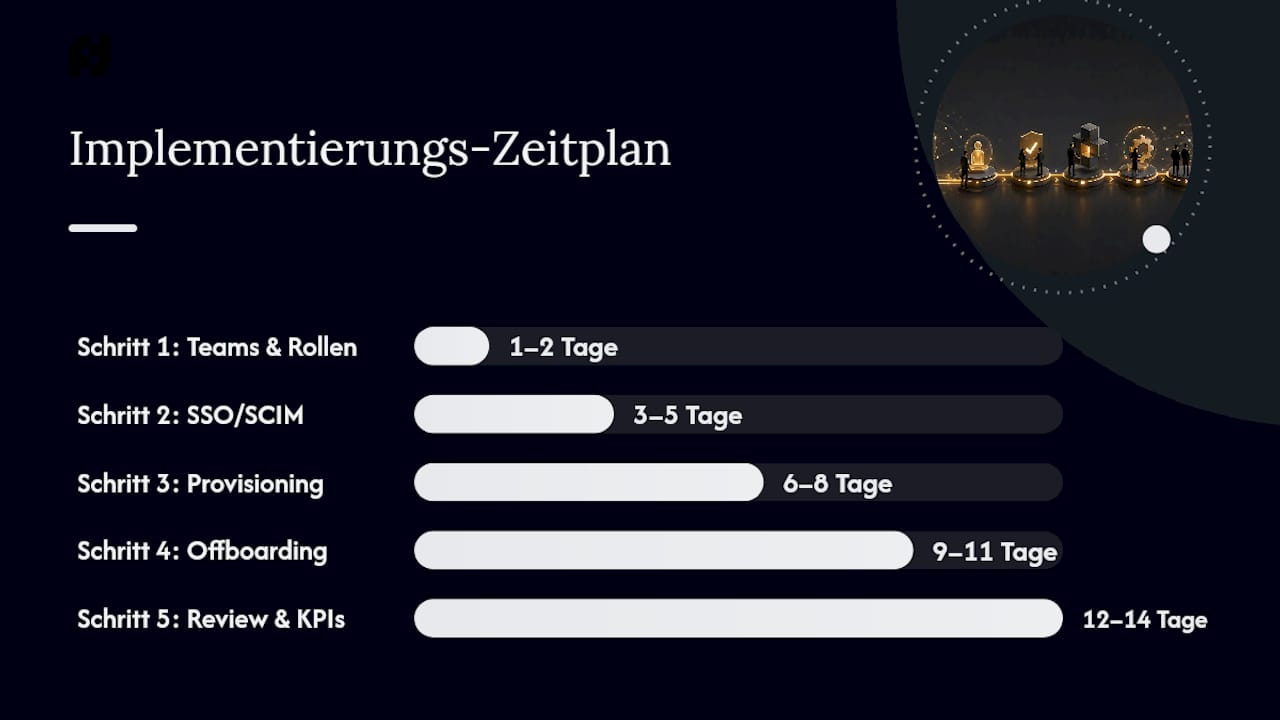
Schritt 5 (Tag 12–14): Erstes Rechte-Review und KPIs messen
Führen Sie das erste Rechte-Review durch: Stimmen die tatsächlichen Zugänge mit den definierten Rollen überein? Messen Sie Stale-Account-Rate und Offboarding-Zeit. Planen Sie quartalsweise Reviews als feste Routine ein.
- Teams und Kernrollen definieren
- SSO/SCIM-Integration vorbereiten und testen
- Automatisiertes Provisioning aktivieren
- Offboarding-Prozess und Audit-Logging einrichten
- Erstes Rechte-Review und Governance-Routinen etablieren
Was ich nach vielen Gesprächen mit Admins und Entscheidern empfehle
Der häufigste Fehler ist nicht zu wenig Sicherheit, sondern zu viel Komplexität zu früh. Organisationen, die mit zwanzig Custom Roles starten, verbringen mehr Zeit mit der Pflege des Rollensystems als mit ihrer eigentlichen Arbeit. Das nennt sich Role Explosion, und sie entsteht fast immer, wenn Rollen ohne Betriebskonzept angelegt werden.
Meine Empfehlung für KMU ist klar: Starten Sie mit drei bis fünf Kernrollen pro Team, messen Sie von Anfang an zwei KPIs (Stale-Account-Rate und Offboarding-Zeit) und bauen Sie Governance iterativ auf. Automatisierung von Membership zu Permission ist wichtiger als perfekte Granularität. Ein schlankes System, das konsequent betrieben wird, schlägt ein komplexes, das niemand mehr versteht.
Wer ABAC oder Custom Roles braucht, wird das aus den Metriken erkennen, nicht aus dem Bauchgefühl.
Funnel-tunnel: Integrierte Plattform für KMU ohne eigenes IAM-Team
KMU, die keine separate IT-Abteilung für Zugangsverwaltung haben, stehen vor einer konkreten Frage: Brauchen sie eine spezialisierte IAM-Lösung, oder reicht eine integrierte Plattform, die Nutzerverwaltung, Automatisierung und Marketing-Prozesse zusammenführt?
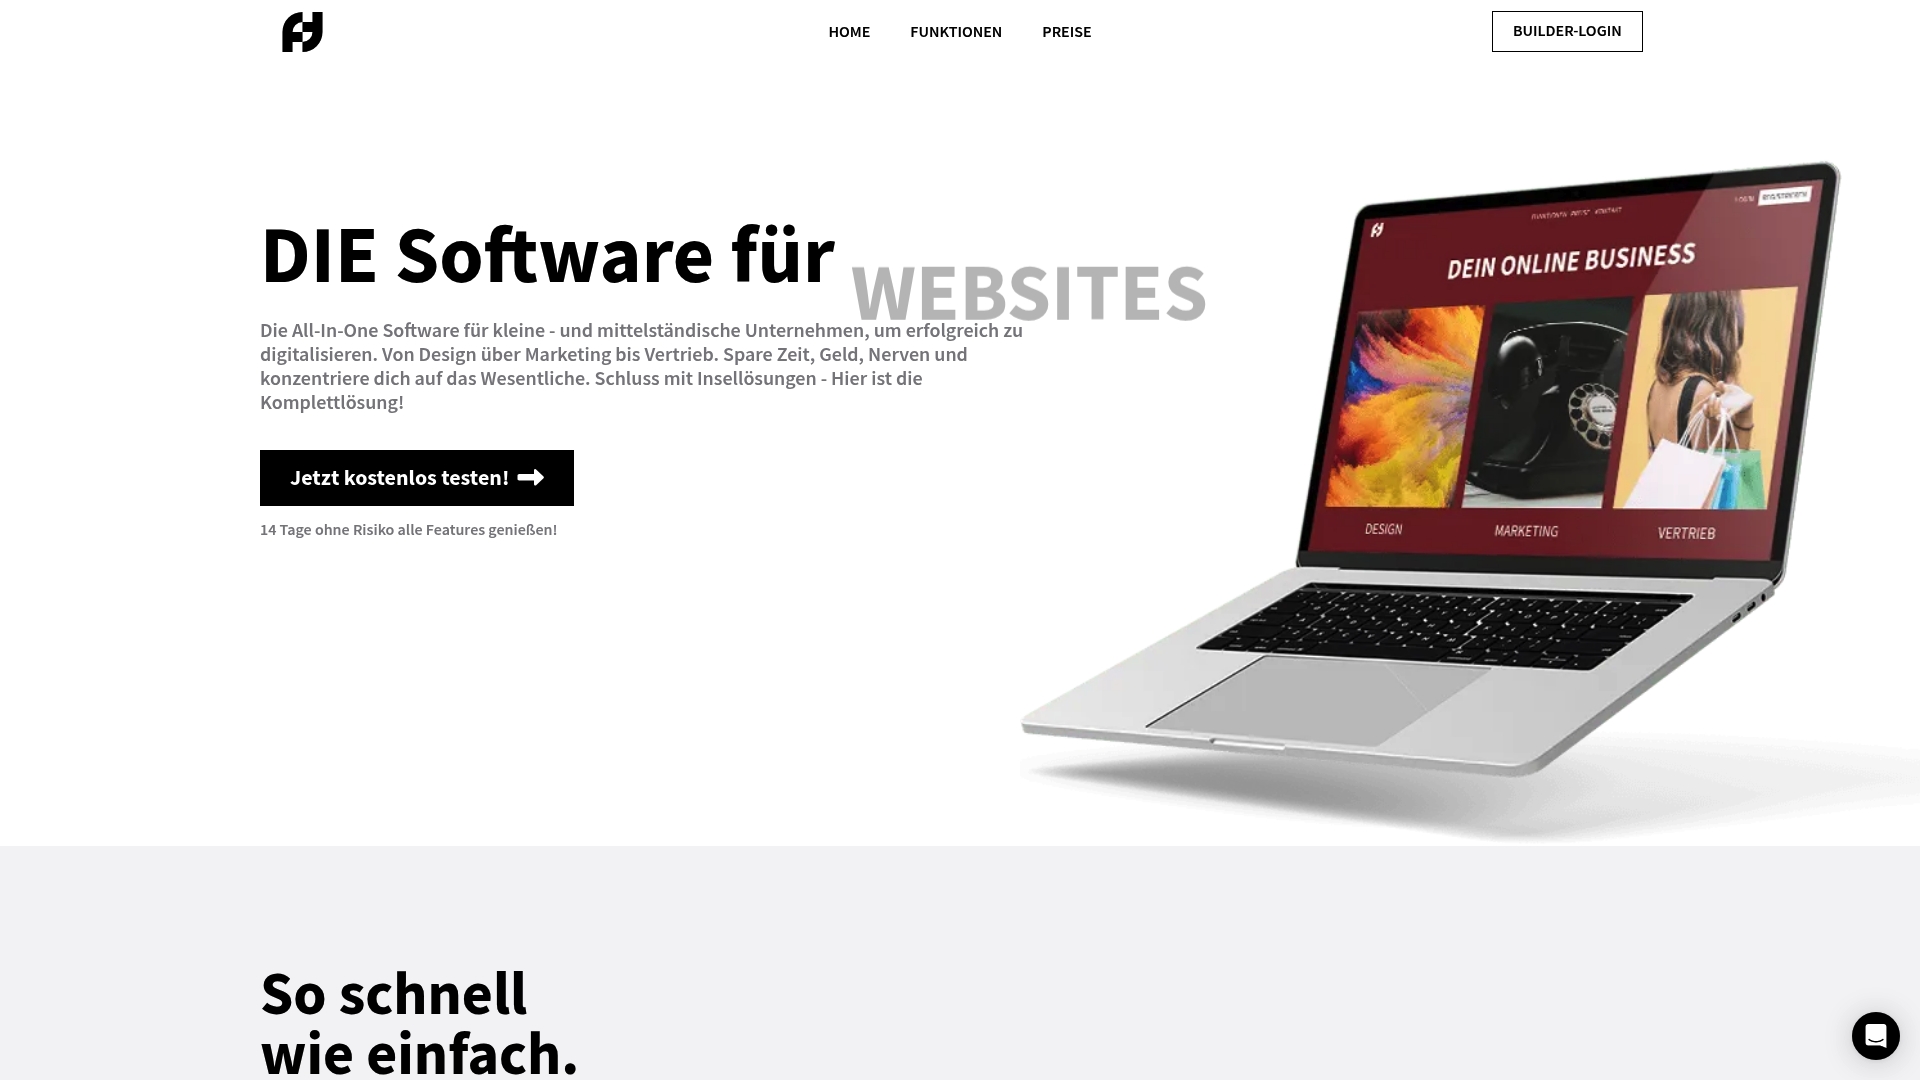
Funnel-tunnel ist genau für diesen Fall gebaut. Die Plattform vereint Website, Funnel, E-Commerce, E-Mail-Marketing, Terminbuchung und Kundenmanagement in einer Oberfläche, inklusive Nutzerverwaltung und Automatisierungen. Wer seinen Kundenmanagement-Prozess digitalisieren und gleichzeitig Zugriffsrechte für sein Team strukturieren will, findet hier einen direkten Einstieg ohne Insellösungen. Prüfen Sie vor der Entscheidung: SSO/SCIM-Support, Custom-Role-Fähigkeit, Audit-Logs und DSGVO-Dokumentation.
Starten Sie jetzt auf Funnel-tunnel oder nutzen Sie den Done4You-Service für eine schnelle, betreute Umsetzung.
Quellen
- Role Based Access Control | CSRC
- A Revised Model for Role-Based Access Control
- Docs
- Use Case - Team-Based Access Control