
Ja, der CAN-SPAM Act regelt kommerzielle E-Mails in den USA und gilt ausdrücklich auch für B2B-Kommunikation. Die eine Pflicht, die Sie noch heute erfüllen müssen: ein funktionierender Opt-out-Link plus korrekte Absenderkennzeichnung mit gültiger physischer Adresse. Wer das ignoriert, riskiert empfindliche Bußgelder pro versendeter E-Mail, nicht pro Kampagne.
Kurz gesagt:
- Unvollständiger Opt-out-Link oder falsche Absenderkennzeichnung können zu Bußgeldern von bis zu 53.088 US-Dollar pro E-Mail führen, unabhängig von der Anzahl der Empfänger.
- Eine E-Mail gilt als kommerziell, sobald sie werbliche Elemente enthält oder den Hauptzweck hat, ein Produkt oder eine Dienstleistung zu bewerben.
- Der Gesetzestextricht umfasst sowohl klassische Newsletter an Privatpersonen als auch geschäftliche E-Mails mit werblichem Charakter zwischen Unternehmen.
- Verstöße ergeben sich häufig durch fehlende oder fehlerhafte Opt-out-Links, falsche Absenderinformationen oder gekaufte Adresslisten.
- Automatisierte Testung und exakte Dokumentation der Opt-out-Prozesse sind essenziell, um Bußgelder zu vermeiden und rechtssicher zu agieren.
Inhaltsverzeichnis
- Was regelt email marketing laws us eigentlich?
- Die fünf Kernanforderungen von CAN-SPAM praktisch erklärt
- Wann wird eine E-Mail zu einer kommerziellen Nachricht?
- Welche Strafen drohen bei einem Verstoß gegen CAN-SPAM?
- Wie hängen CAN-SPAM und CCPA zusammen?
- Wie setzen Sie eine CAN-SPAM-Compliance-Checkliste praktisch um?
- Typische Fehler und schnelle Korrekturen
- Wie unterstützt Funnel-tunnel konkrete Compliance-Aufgaben?
- CAN-SPAM ist die Pflicht, Vertrauen ist die Kür
- Ihr Weg zu rechtssicherem E-Mail-Marketing mit Funnel-tunnel
- Quellen
Was regelt email marketing laws us eigentlich?
Der CAN-SPAM Act aus dem Jahr 2003 ist das zentrale Bundesgesetz für kommerzielle E-Mails in den USA. Der Name steht für „Controlling the Assault of Non-Solicited Pornography And Marketing Act“ und klingt sperriger, als das Gesetz tatsächlich ist. Im Kern verlangt es Transparenz: Empfänger sollen immer erkennen, wer ihnen schreibt, warum, und wie sie das beenden können.
Zuständig für die Durchsetzung ist in erster Linie die Federal Trade Commission, die auch den offiziellen Compliance-Leitfaden veröffentlicht. Bei schwereren Verstößen, etwa organisiertem Spam-Betrug oder Adress-Harvesting, können auch Strafverfolgungsbehörden aktiv werden. Das Gesetz wirkt bundesweit und überlagert einzelstaatliche Anti-Spam-Regelungen in weiten Teilen, wie der ursprüngliche Gesetzestext festlegt. Bestimmte staatliche Regelungen zu Betrug oder Täuschung bleiben davon unberührt.
Wichtig für die Reichweite: CAN-SPAM gilt nicht nur für den klassischen Newsletter an Privatkunden. Die FTC stellt klar, dass auch geschäftliche E-Mails zwischen Unternehmen betroffen sind, sobald sie werblichen Charakter haben. Viele Gründer glauben fälschlich, B2B-Kommunikation sei ausgenommen, das Gegenteil ist der Fall.
Drei Punkte bestimmen, ob eine E-Mail unter das Gesetz fällt:
- Sie bewirbt ein Produkt, eine Dienstleistung oder eine Geschäftsbeziehung.
- Sie wird an mehr als eine Person gesendet, unabhängig vom Empfängertyp.
- Der Hauptzweck ist werblich, selbst wenn zusätzlich Informationen enthalten sind.
Wer sein E-Mail-Programm in den USA betreibt, sollte diese drei Kriterien als ersten Filter für jede Kampagne nutzen, bevor er überhaupt an Design oder Betreffzeile denkt.
Die fünf Kernanforderungen von CAN-SPAM praktisch erklärt
Die FTC benennt fünf konkrete Pflichten, die jede kommerzielle E-Mail erfüllen muss, unabhängig von Branche oder Unternehmensgröße. Sie lassen sich technisch und textlich in wenigen Schritten umsetzen.
- Header-Angaben korrekt setzen. Absenderdomain, Antwortadresse und Routing-Informationen müssen echt sein. Gefälschte oder irreführende „From“-Felder sind ein direkter Verstoß.
- Betreffzeile ehrlich formulieren. Der Betreff darf den Inhalt nicht verzerren. „Rechnung anbei“ für eine reine Werbemail ist ein klassischer Fehler, der teuer werden kann.
- Werbecharakter offenlegen. Der Empfänger muss erkennen, dass es sich um Werbung handelt, meist reicht ein klarer Kontext im Text, eine explizite Kennzeichnung ist aber die sicherere Variante.
- Gültige physische Adresse angeben. Erlaubt sind eine registrierte Postfachadresse (PO Box) oder eine private Mail-Box bei einem CMRA-Anbieter, solange diese den USPS-Anforderungen entspricht. Ein reines virtuelles Büro ohne postalische Zustellbarkeit reicht oft nicht aus.
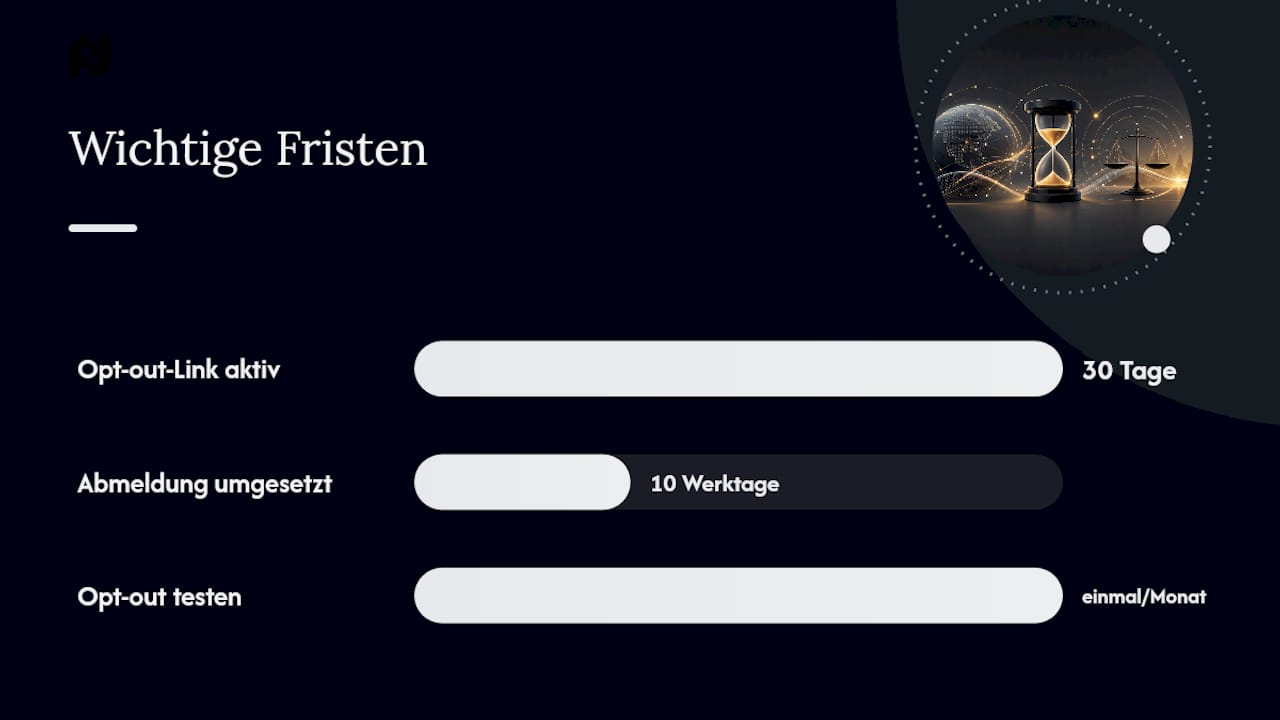
- Opt-out-Mechanismus bereitstellen. Der Link muss mindestens 30 Tage nach Versand funktionieren, und Abmeldungen müssen binnen zehn Werktagen technisch umgesetzt werden.
Der Opt-out-Prozess ist der Punkt, an dem die meisten Unternehmen stolpern. Erlaubt ist ein einziger Klick oder maximal eine minimale Bestätigung, keine Login-Pflicht, keine Umfrage vor der Abmeldung, kein versteckter Link in Fußzeilen-Grau auf Weiß. Genau solche Hürden gelten als verbotene Erschwernis und zählen als eigenständiger Verstoß.
Profi-Tipp: Testen Sie Ihren eigenen Opt-out-Link einmal im Monat selbst, am besten von einem Testkonto aus. Automatisierungen, die nach einem Systemupdate stillschweigend ausfallen, sind einer der häufigsten Gründe für unbemerkte CAN-SPAM-Verstöße.
Wann wird eine E-Mail zu einer kommerziellen Nachricht?
Die Abgrenzung zwischen transaktionaler und kommerzieller E-Mail entscheidet, ob die vollen CAN-SPAM-Pflichten greifen. Laut eCFR 16 CFR Part 316 zählt dabei der sogenannte „primary purpose“, also der Hauptzweck der Nachricht.
Eine reine Bestellbestätigung, ein Passwort-Reset oder eine Versandbenachrichtigung gilt grundsätzlich als transaktional und unterliegt nicht den vollen Werbepflichten. Sobald jedoch werbliche Elemente hinzukommen, ändert sich die Einordnung sofort.
- Eine Versandbestätigung mit einem Rabattcode für den nächsten Einkauf wird als kommerziell eingestuft.
- Eine Rechnung mit eingebettetem Produktbanner verliert ihren rein transaktionalen Charakter.
- Ein Passwort-Reset ohne jede Werbebotschaft bleibt transaktional und ist ausgenommen.
Die Regel dahinter ist einfach: Sobald ein Werbeanteil den Hauptzweck einer Nachricht mitbestimmt, gilt die gesamte E-Mail als kommerziell und muss die volle Absenderkennzeichnung samt Opt-out tragen. Das betrifft besonders Onlineshops, die Bestellbestätigungen gerne mit Upsell-Angeboten kombinieren, um jede Kontaktmöglichkeit zu nutzen. Genau dieser Impuls kann rechtlich nach hinten losgehen, wenn der Opt-out-Link fehlt.
Welche Strafen drohen bei einem Verstoß gegen CAN-SPAM?
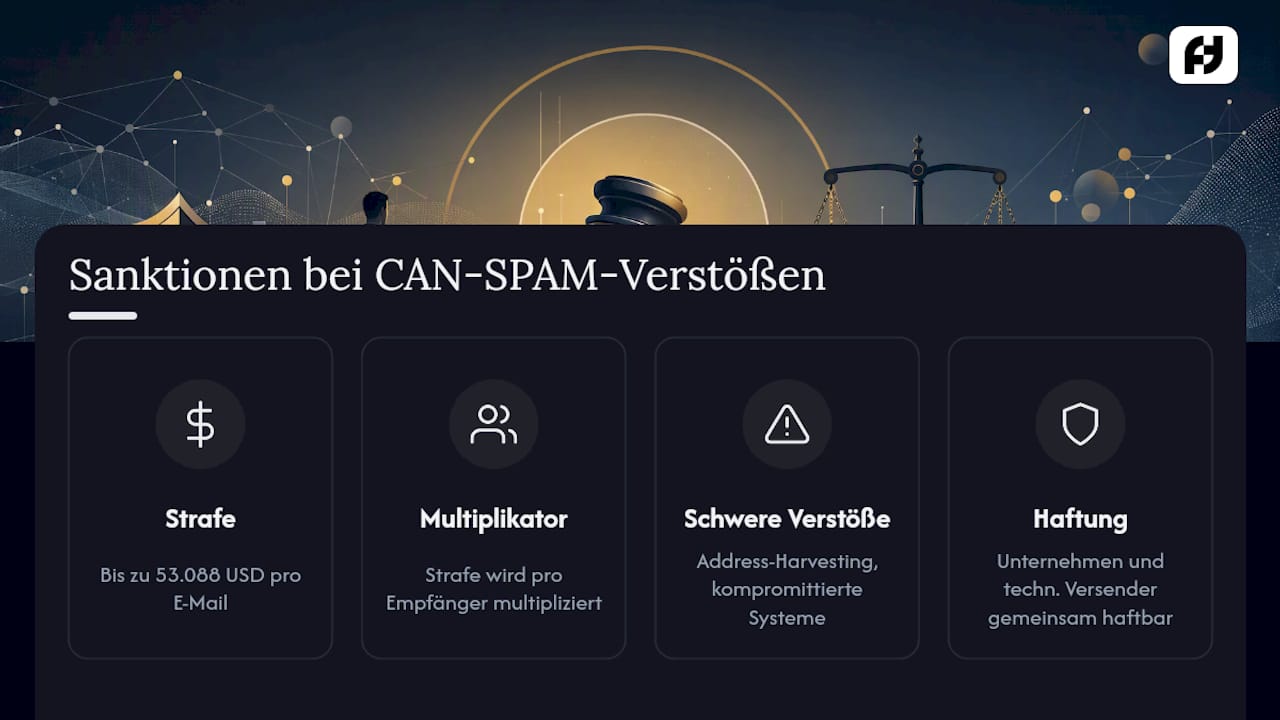
Die FTC kann für jede einzelne E-Mail, die gegen den CAN-SPAM Act verstößt, eine Strafe von bis zu 53.088 US-Dollar verhängen. Das Wort „einzelne“ ist hier entscheidend: Bei einer Kampagne mit tausenden Kontakten mit einem fehlerhaften Opt-out-Mechanismus rechnet die Behörde theoretisch pro Empfänger, nicht pro Kampagne.
In Zahlen: Eine einzige nicht compliant versendete E-Mail kann laut FTC mit bis zu 53.088 US-Dollar geahndet werden, multipliziert mit der Zahl der betroffenen Empfänger.
Bei sogenannten aggravated violations, etwa dem automatisierten Sammeln von E-Mail-Adressen (Address-Harvesting) oder dem Versand über kompromittierte Systeme, sieht 15 U.S.C. §7704 zusätzliche, verschärfte Sanktionen vor. In besonders schweren Fällen ist auch eine strafrechtliche Verfolgung möglich, nicht nur ein zivilrechtliches Bußgeld.
Haftbar sind dabei nicht nur die werbenden Unternehmen selbst. Die FTC stellt klar, dass sowohl das Unternehmen, das die Werbung in Auftrag gibt, als auch der technische Versender gemeinsam haften können. Wer seinen E-Mail-Versand an eine Agentur oder einen externen Dienstleister auslagert, bleibt also mitverantwortlich, wenn dieser Dienstleister schlampt. Ein Vertrag mit klaren Monitoring-Pflichten und einer Haftungsregelung ist deshalb kein bürokratisches Beiwerk, sondern eine echte Absicherung.
Wie hängen CAN-SPAM und CCPA zusammen?
CAN-SPAM ist ein Mindeststandard für E-Mail-Werbung, keine umfassende Datenschutzregelung. Wer nur CAN-SPAM erfüllt, hat noch keine vollständige Compliance im Sinne moderner US-Datenschutzgesetze wie der California Consumer Privacy Act (CCPA) beziehungsweise ihrer Erweiterung, der California Privacy Rights Act (CPRA).
Der zentrale Unterschied zwischen gdpr vs ccpa zeigt sich auch im Verhältnis zu CAN-SPAM: Während die europäische DSGVO stark auf eine vorherige Einwilligung (Opt-in) setzt, arbeiten sowohl CAN-SPAM als auch CCPA primär mit einem Opt-out-Modell, allerdings mit unterschiedlicher Reichweite. Die Unterschiede zwischen CCPA und GDPR liegen vor allem darin, dass CCPA Verbrauchern in Kalifornien zusätzliche Auskunfts- und Löschrechte einräumt, die weit über einen einfachen Abmeldelink hinausgehen.
Für Ihr E-Mail-Marketing bedeutet das konkret:
- CAN-SPAM regelt nur, wie Sie werben dürfen; CCPA-Opt-out-Regeln regeln zusätzlich, welche Daten Sie über einen Kontakt speichern und verarbeiten dürfen.
- Kalifornische Kontakte haben ein Recht, den Verkauf oder die Weitergabe ihrer Daten generell zu untersagen, unabhängig vom E-Mail-Opt-out.
- Wer bundesweit versendet, sollte sich eher an den strengeren kalifornischen Vorgaben orientieren als am bundesrechtlichen Minimum, allein aus praktischen Gründen der einheitlichen Prozesse.
Ein Cookie-Consent-Banner für Ihre US-Website und ein E-Mail-Opt-out sind zwei getrennte rechtliche Baustellen, die häufig verwechselt werden. Wer beides in einem einzigen Prozess denkt, spart sich später doppelte Arbeit.
Wie setzen Sie eine CAN-SPAM-Compliance-Checkliste praktisch um?
Eine funktionierende Compliance-Struktur besteht aus drei Ebenen: Text, Technik und Vertrag. Die folgende Reihenfolge hat sich in der Praxis bewährt, weil sie von der sichtbaren E-Mail zur unsichtbaren Infrastruktur führt.
- Absenderdaten prüfen. Domain, Reply-to-Adresse und physische Postanschrift müssen in jeder Kampagne konsistent und korrekt sein.
- Betreffzeilen gegen den Inhalt abgleichen. Jede Kampagne braucht vor dem Versand eine kurze Zweitprüfung durch eine zweite Person.
- Opt-out-Link technisch testen. Der Klick muss binnen zehn Werktagen tatsächlich zur Löschung aus dem Verteiler führen, nicht nur zu einer Bestätigungsseite.
- Suppression-Liste pflegen. Abgemeldete Kontakte dürfen in keiner nachgelagerten Automatisierung erneut auftauchen, auch nicht über einen anderen Funnel.
- Bounce-Handling einrichten. Hart abgelehnte Adressen sollten automatisch aus aktiven Listen entfernt werden, das schützt zusätzlich Ihre Zustellrate.
- Consent-Logging dokumentieren. Speichern Sie Zeitpunkt, Quelle und Formularversion jeder Anmeldung, das ist im Streitfall Ihr wichtigster Beleg.
Verträge mit externen E-Mail-Dienstleistern sollten explizite Klauseln zu Monitoring-Pflichten, Reaktionszeiten bei Beschwerden und einer klaren Haftungsverteilung enthalten. Eine Checkliste für E-Mail-Marketing kann als Ausgangspunkt dienen, sollte aber immer an die eigene Systemlandschaft angepasst werden.
Profi-Tipp: Führen Sie ein einfaches Tabellenblatt mit Datum, Kampagnenname und Ergebnis Ihres monatlichen Opt-out-Tests. Im Streitfall ist diese simple Dokumentation oft der Unterschied zwischen einer Abmahnung und einem teuren Bußgeldverfahren.
Wer zusätzlich seine Automatisierung strukturiert aufbauen möchte, findet in der Marketing-Automation-Checkliste für KMU weitere praxisnahe Schritte zur technischen Umsetzung.
Typische Fehler und schnelle Korrekturen
Die häufigsten Verstöße entstehen nicht aus böser Absicht, sondern aus Nachlässigkeit bei Routineaufgaben.
- Werbebanner in eigentlich transaktionalen E-Mails ohne begleitenden Opt-out-Link.
- Opt-out-Links, die nach einem CRM-Wechsel oder Template-Update ins Leere führen.
- Gekaufte oder automatisiert generierte Adresslisten ohne dokumentierte Herkunft.
- Postfachadressen im Footer, die seit Monaten nicht mehr existieren.
Die schnellste Korrektur ist ein vierteljährlicher Audit-Termin im Kalender, an dem jemand testweise jede aktive Kampagnenvorlage durchklickt. Langfristig lohnt sich zusätzlich eine externe Prüfung durch einen auf E-Mail-Recht spezialisierten Anwalt, besonders wenn Ihr Versandvolumen deutlich wächst.
Wie unterstützt Funnel-tunnel konkrete Compliance-Aufgaben?
Funnel-tunnel bietet vorgefertigte E-Mail-Vorlagen mit integriertem Opt-out-Feld und automatisiertem Consent-Logging, sodass Anmeldezeitpunkt und Formularquelle jedes Kontakts nachvollziehbar gespeichert bleiben. Ein typischer Ablauf: Kontakt trägt sich über ein Formular ein, die Plattform protokolliert Zeitstempel und Quelle, Kampagnen greifen automatisch auf die aktuelle Suppression-Liste zu. Wer den Double-Opt-in-Mechanismus richtig einsetzt, reduziert zusätzlich das Risiko von Beschwerden wegen unerwünschter Werbung.
CAN-SPAM ist die Pflicht, Vertrauen ist die Kür
Viele Unternehmer behandeln CAN-SPAM wie eine erledigte Checkbox und übersehen dabei den eigentlichen Wettbewerbsvorteil. Wer nur das gesetzliche Minimum erfüllt, aber sonst aggressiv wirbt, verliert langfristig Abonnenten schneller, als er sie gewinnt. Meine Empfehlung: Erfüllen Sie die Pflichtanforderungen sofort und vollständig, aber investieren Sie mittelfristig in eine echte Opt-in-Strategie mit sauberer Segmentierung. Das zahlt sich in Zustellraten und Reputation aus, nicht nur in Rechtssicherheit.
— Thomas
Ihr Weg zu rechtssicherem E-Mail-Marketing mit Funnel-tunnel
Funnel-tunnel bündelt genau die Werkzeuge, die Sie für rechtssicheres E-Mail-Marketing brauchen, in einer einzigen Plattform statt in fünf getrennten Insellösungen. Sie erhalten E-Mail-Vorlagen mit eingebautem Opt-out, automatisiertes Consent-Logging, Suppression-Listen-Verwaltung und Support, der bei technischen Rückfragen tatsächlich erreichbar ist.
Für Unternehmer, die lieber selbst Hand anlegen, steht die Software direkt zur Verfügung. Wer stattdessen die komplette Einrichtung abgeben möchte, kann auf die Done4You-Option zurückgreifen, bei der das Funnel-tunnel-Team die technische Umsetzung übernimmt. Werfen Sie außerdem einen Blick auf den E-Mail-Marketing-Workflow für KMU, um zu sehen, wie sich Compliance und Kampagnenplanung sinnvoll verbinden lassen. Starten Sie direkt auf der Funnel-tunnel-Plattform oder sichern Sie sich das Done4You-Paket, wenn Sie die Umsetzung lieber in erfahrene Hände geben möchten.
Quellen
- CAN‑SPAM Act: A Compliance Guide for Business | Federal Trade Commission
- eCFR :: 16 CFR Part 316 -- CAN‑SPAM Rule
- Controlling the Assault of Non‑Solicited Pornography And Marketing Act of 2003 (PLAW‑108publ187)