

Cookieless Tracking misst Besucherverhalten ohne persistente Identifikatoren auf dem Endgerät. Es funktioniert über rotierende serverseitige IDs oder First-Party-Endpunkte statt über klassische Cookies. Wichtig für Website-Betreiber: Cookieless bedeutet nicht automatisch consentfrei. Sobald IP-Adressen oder Geräte-Fingerprints personenbezogen sind, greift die DSGVO trotzdem.
Kurz gesagt:
- Ohne dauerhafte Speicherung auf dem Gerät werden Tracking-IDs durch rotierende serverseitige Hashs oder Fingerprinting erzeugt, was rechtlich jedoch riskant bleiben kann.
- Die Nutzung serverseitiger oder First-Party-Setups kann die Auswirkungen von Browser-Blockern und ITP verringern, ersetzt aber nicht die Notwendigkeit einer datenschutzkonformen Einwilligung.
- Wichtig sind konsequente Datenminimierung, IP-Masking, Salt-Rotation und die Dokumentation der Verarbeitungsvorgänge, um DSGVO- und ePrivacy-Konformität zu gewährleisten.
- Bei einfachen Seiten ohne Personalisierung genügt häufig eine reine aggregierte Analyse, während bei personalisierten Angeboten eine hybride Lösung notwendig wird.
- Eine professionelle Unterstützung beim technischen Setup spart Zeit und verhindert Fehler, etwa bei der Domain-Konfiguration und der Consent-Integration.
Inhaltsverzeichnis
- Was genau bedeutet „cookieless“ technisch? Grundprinzipien und Begriffe
- Die verbreiteten Methoden: Keine Identifier, rotierende IDs, Fingerprinting, Server-Side
- Wann entfällt das Cookie-Banner nicht?
- Server-Side- und First-Party-Setups im Detail
- Konkrete Implementierungs-Checkliste für technische Teams
- Messgenauigkeit, Analyse-Einschränkungen und wie man Kennzahlen anpasst
- Praxisbeispiel: Wie Funnel-Tunnel Betreiber bei der Umsetzung unterstützt
- Wann Cookieless Tracking die richtige strategische Wahl für KMU ist
- Wie Funnel-Tunnel Sie bei der Umsetzung unterstützt
- Quellen
- FAQ
Was genau bedeutet „cookieless“ technisch? Grundprinzipien und Begriffe
„Cookieless“ heißt zunächst nur eines: Es wird nichts Dauerhaftes auf dem Gerät des Besuchers geschrieben. Kein Cookie, aber auch kein localStorage, kein IndexedDB, kein Fingerprint-Speicher im Browser. Genau diese Unterscheidung entscheidet über die rechtliche Einordnung, denn die ePrivacy-Richtlinie regelt nicht das Tracking an sich, sondern das Speichern und Auslesen von Informationen auf dem Endgerät des Nutzers. Ein localStorage-Eintrag fällt technisch unter dieselbe Logik wie ein Cookie, auch wenn viele Entwickler das übersehen.
Für die Praxis lohnt sich eine klare Abgrenzung:
- Geräteseitige Speicherung: Cookies, localStorage, IndexedDB, Fingerprinting-Skripte im Browser. Hier greift die Einwilligungspflicht nach ePrivacy fast immer.
- Serverseitige Erkennung: Ein Server verarbeitet Signale wie IP-Adresse und User-Agent, ohne dass der Browser etwas speichert. Hier verschiebt sich die rechtliche Prüfung von ePrivacy zur DSGVO.
- First-Party-Requests: Anfragen laufen über die eigene Domain statt über eine Drittanbieter-Domain wie einen klassischen Tracking-Pixel-Anbieter.
Diese drei Kategorien bilden das Fundament für jede weitere Entscheidung, die Sie beim Aufbau einer datenschutzfreundlichen Analyse treffen.
Die verbreiteten Methoden: Keine Identifier, rotierende IDs, Fingerprinting, Server-Side
Es gibt im Kern vier Ansätze für Tracking-Technologien ohne Cookies, und sie unterscheiden sich deutlich in Datenschutzwirkung und Messqualität, wie verschiedene Contentraptor.com Alternativen zeigen.
- Aggregat-Only ohne Identifier. Es wird kein individueller Besucher wiedererkannt, nur Gesamtzahlen wie Seitenaufrufe pro Stunde. Das ist maximal datenschutzfreundlich, verhindert aber jede Analyse von User-Journeys oder Funnels.
- Rotierende serverseitige IDs. Ein Hash aus IP-Adresse, User-Agent und einem täglich wechselnden Salt erzeugt eine Kennung, die nur für eine kurze Zeitspanne stabil bleibt. Diese Methode erlaubt Sessionisierung innerhalb eines Tages, ohne dass Besucher über Wochen hinweg verknüpft werden können.
- Fingerprinting. Kombinationen aus Bildschirmauflösung, installierten Schriften, Canvas-Rendering und Browser-Eigenheiten erzeugen einen sehr stabilen Identifier. Technisch funktioniert das zuverlässig, rechtlich ist es riskant: Aufsichtsbehörden und die EFF stufen Fingerprinting meist genauso ein wie klassische Cookies, weil es dieselbe Wiedererkennungsfunktion erfüllt. Wer Fingerprinting als „cookieless und damit unproblematisch“ vermarktet, verschweigt diesen Punkt gerne.
- Server-Side- beziehungsweise Edge-Logging. Der Server oder ein Proxy erfasst Ereignisse direkt, bevor überhaupt ein Skript im Browser läuft. Das eignet sich besonders für E-Commerce-Conversions und Formular-Tracking.
Profi-Tipp: Rotieren Sie den Salt für serverseitige IDs mindestens einmal täglich und löschen Sie alte Salts vollständig. Ohne Rotation lässt sich ein Hash aus IP und User-Agent mit vertretbarem Aufwand zurückrechnen, und aus einer datenschutzfreundlichen Methode wird faktisch ein persistenter Fingerprint.
Wann entfällt das Cookie-Banner nicht?
Die ePrivacy-Regelung entscheidet, ob eine Einwilligung für den Speicher- oder Lesezugriff auf dem Endgerät nötig ist. Vermeiden Sie diesen Zugriff komplett, entfällt die Banner-Pflicht aus diesem Blickwinkel oft. Das ist der eigentliche Hebel hinter cookieless Tracking dsgvo konform.
Damit ist die Sache aber nicht erledigt. Die DSGVO verlangt unabhängig davon eine Rechtsgrundlage für jede Verarbeitung personenbezogener Daten, und IP-Adressen oder Geräte-Fingerprints gelten in vielen Fällen als personenbezogen, selbst wenn sie gehasht sind.
Rotierende serverseitige IDs können Trackingverluste durch ITP und Adblocker deutlich reduzieren. Das ersetzt jedoch nicht die Einwilligungspflicht, sobald personenbezogene Daten verarbeitet werden, wie Analysen zu Server-Side-Setups zeigen.
Praktisch bedeutet das für Ihr Setup:
- Datenschutz beim Tracking heißt: so wenig personenbezogene Daten wie möglich weiterreichen, Rest pseudonymisieren.
- Consent Mode v2 einbinden, damit Google-Produkte auch ohne vollständige Einwilligung modellierte Daten liefern können.
- Verarbeitungsvorgänge dokumentieren, insbesondere Hashing-Verfahren und Aufbewahrungsfristen.
- Nationale Unterschiede prüfen lassen, denn einzelne Aufsichtsbehörden bewerten Fingerprinting und IP-Hashing nicht identisch.
Eine juristische Prüfung für Ihr konkretes Setup bleibt sinnvoll, gerade weil sich die Auslegung von Land zu Land unterscheidet.
Server-Side- und First-Party-Setups im Detail
Ein serverseitiger Aufbau verändert den Weg der Daten grundlegend. Statt dass der Browser direkt mit einem Drittanbieter-Server kommuniziert, läuft die Anfrage über Ihre eigene Subdomain, etwa daten.ihredomain.de. Von dort leitet ein Server-Container die Daten weiter, filtert vorher aber, was überhaupt verschickt wird. Google empfiehlt genau diesen Weg über eine First-Party-Infrastruktur, um Messungen stabiler zu machen.
Die Vorteile liegen auf der Hand: Browser wie Safari mit ITP oder gängige Adblocker greifen deutlich seltener ein, weil eine First-Party-Subdomain anders behandelt wird als eine bekannte Tracking-Domain. Cookies, die über den Server-Container gesetzt werden, halten oft länger, und Sie können personenbezogene Felder zentral entfernen, bevor Daten überhaupt an Analyse-Tools weitergehen.
Fehler passieren trotzdem regelmäßig:
- Die Subdomain liegt nicht wirklich auf derselben eTLD+1 wie die Hauptdomain, wodurch der First-Party-Effekt verloren geht.
- Client- und Server-Tagging laufen parallel, ohne dass Events dedupliziert werden, was Besucherzahlen künstlich aufbläst.
- Consent-Signale aus dem Banner werden nicht an den Server-Container weitergegeben, sodass serverseitig trotzdem alles verarbeitet wird.
Profi-Tipp: Prüfen Sie mit einem einfachen DNS-Lookup, ob Ihre Tracking-Subdomain tatsächlich als Teil Ihrer Hauptdomain erkannt wird und nicht als externe Ressource. Ein falsch konfigurierter CNAME macht den gesamten First-Party-Vorteil zunichte.
Technisch brauchen Sie dafür ein CDN oder einen Reverse-Proxy, ein gültiges SSL-Zertifikat für die Subdomain und eine Logging-Infrastruktur, die mit dem Besucheraufkommen mitwächst.
Konkrete Implementierungs-Checkliste für technische Teams
Wer cookieless Analyse in ein bestehendes Setup einbauen will, kommt an einer strukturierten Vorgehensweise nicht vorbei. Diese Reihenfolge hat sich in der Praxis bewährt:
- Domain und DNS vorbereiten. Eigene Subdomain einrichten, CNAME korrekt auf den Server-Container zeigen lassen, eTLD+1 beachten, SSL-Zertifikat ausstellen.
- Server-Container konfigurieren.
server_container_urlbeziehungsweisetransport_urlim Tag-Setup setzen, damit alle Tags über die eigene Domain laufen statt über eine Drittanbieter-Adresse. - Datenschutz-Hygiene einbauen. IP-Masking aktivieren, sensible Felder per SHA-256 hashen, Salt-Rotation einplanen und nur wirklich benötigte Felder weiterreichen.
- Consent Mode v2 integrieren. Tags an Consent-Kategorien binden, sodass Marketing-Tags nur bei Einwilligung feuern, während anonymisierte Basisdaten weiterhin erfasst werden.
- Testen und überwachen. DebugView nutzen, Event-Deduplizierung prüfen, Zahlen gegen Backend-Verkaufsdaten abgleichen und ein dauerhaftes Monitoring für Ausfälle einrichten.
| Prüfpunkt | Ziel | Typisches Werkzeug |
|---|---|---|
| Domain-Konfiguration | First-Party-Erkennung sicherstellen | DNS-Check, CNAME-Test |
| Datenminimierung | Nur notwendige Felder übertragen | Server-Container-Filter |
| Consent-Kopplung | Tags an Einwilligung binden | Consent Mode v2 |
| Datenqualität | Doppelzählung vermeiden | Event-ID-Deduplizierung |
Für die Consent-Kopplung und die Analysepipeline insgesamt liefert ein Praxisleitfaden zur digitalen Analyse zusätzliche Schritte, die sich direkt auf ein cookieless Setup übertragen lassen.
Messgenauigkeit, Analyse-Einschränkungen und wie man Kennzahlen anpasst
Cookieless Tracking kostet Präzision bei bestimmten Kennzahlen, das lässt sich nicht wegdiskutieren. Unique Users werden zur Schätzung statt zur exakten Zahl, Retention über mehrere Wochen wird unzuverlässiger, und Cross-Device-Funnels lassen sich kaum noch lückenlos nachvollziehen, wenn niemand mehr über Wochen hinweg wiedererkannt wird.
Der pragmatische Ausweg liegt in einer Verschiebung des Fokus:
- Aggregierte Metriken wie Sessions pro Tag oder Conversion-Rate pro Kampagne bleiben stabil und aussagekräftig.
- Event-level-KPIs wie Formular-Abschlüsse oder Warenkorb-Klicks funktionieren unabhängig von langfristiger Wiedererkennung.
- Modellierte Attribution füllt Lücken bei fehlenden Signalen, ähnlich wie es Consent Mode v2 bereits für fehlende Einwilligungen tut.
- Serverseitiges Event-Enrichment reichert Rohdaten mit zusätzlichem Kontext an, etwa Bestellwert oder Produktkategorie, ohne einen Nutzer über Wochen zu verfolgen.
Kommunizieren Sie diese Umstellung aktiv an Ihr Team und Ihre Geschäftsführung. Wenn Vergleichswerte zum Vorjahr plötzlich anders aussehen, liegt das oft nicht an schlechterer Performance, sondern an einer methodisch saubereren Messgrundlage. Neue Benchmarks brauchen dann einen neuen Nullpunkt, nicht eine Entschuldigung.
Praxisbeispiel: Wie Funnel-Tunnel Betreiber bei der Umsetzung unterstützt
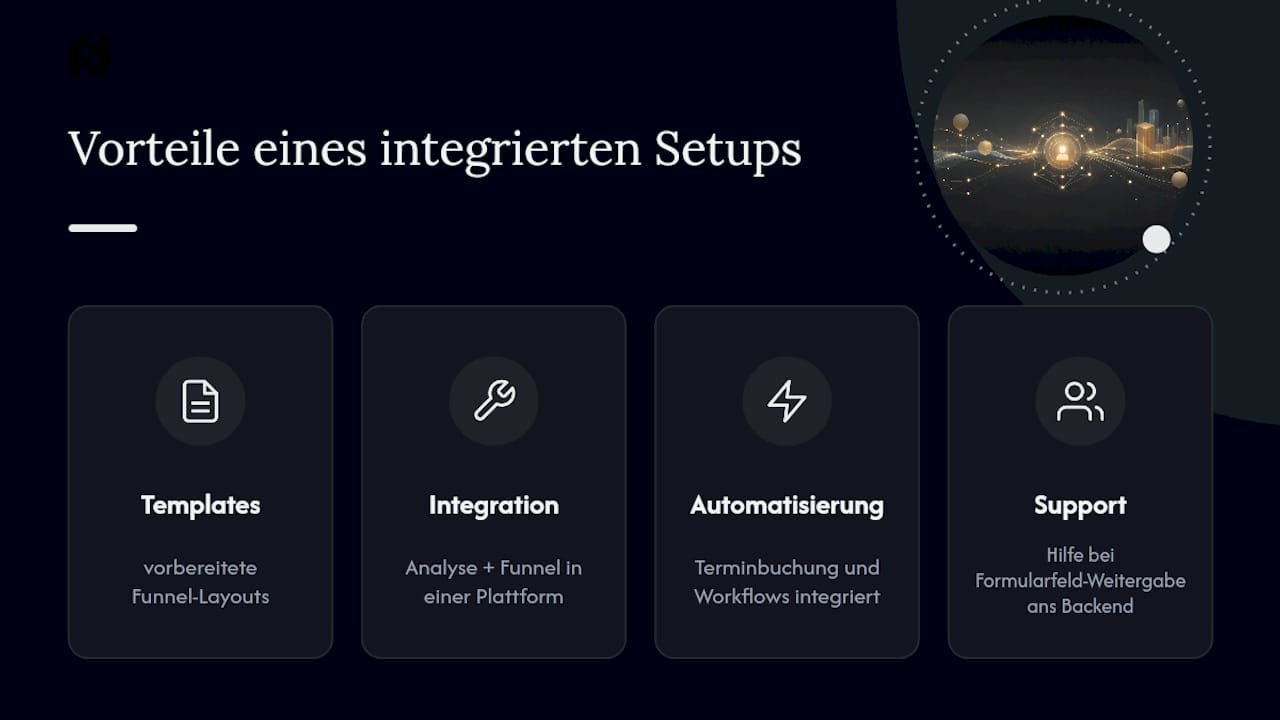
Es gibt vorgefertigte Templates für Websites und Funnels, die sich mit Analyse-Werkzeugen verknüpfen lassen, ohne dass mehrere Insellösungen parallel gepflegt werden müssen. Wer bereits mit A/B-Tests auf Landingpages gearbeitet hat, weiß: Die größte Fehlerquelle liegt selten im Analysetool selbst, sondern in einer inkonsistenten Datenbasis über verschiedene Systeme hinweg.
Genau diese Konsistenz ist der eigentliche Vorteil eines integrierten Setups. Automatisierungs- und Terminbuchungsfunktionen laufen häufig über dieselbe Plattform wie die Analysewerkzeuge, wodurch Ereignisse häufig nicht erst zwischen getrennten Tools abgeglichen werden müssen. Bei Fragen zur konkreten Einrichtung steht üblicherweise ein Support zur Verfügung, etwa bei der Frage, welche Felder in einem Formular an ein Analyse-Backend weitergereicht werden sollten.
Wann Cookieless Tracking die richtige strategische Wahl für KMU ist
Für Betreiber mit einfacher User-Journey, etwa Content-Seiten oder reines Traffic-Monitoring, reicht cookieless fast immer aus. Sobald Personalisierung oder Retargeting eine Rolle spielen, braucht es meist ein hybrides Setup. Starten Sie mit einem Audit, bauen Sie einen Proof-of-Concept, und rollen Sie erst danach schrittweise aus.
— Thomas
Wie Funnel-Tunnel Sie bei der Umsetzung unterstützt
Eine Alternative zu einer Ansammlung getrennter Tools für Website, Funnel und Analyse ist eine zentrale Plattform, bei der Setup, E-Mail-Marketing, Terminbuchung und Kontaktverwaltung über eine einzige Lösung laufen, die vorgefertigte Templates und Automatisierungen mitbringt.
Das reduziert vor allem den Aufwand, verschiedene Systeme technisch zusammenzuführen, ein Punkt, der bei server-side Setups schnell zum größten Zeitfresser wird. Die All-In-One-Software deckt Website-Erstellung, E-Commerce, Automatisierungen und Analysewerkzeuge aus einer Hand ab, sodass Sie Ihre Tracking-Architektur nicht gegen fünf verschiedene Insellösungen austarieren müssen. Einen Überblick über die neun zentralen Funktionsbereiche finden Sie auf der Funktionsseite. Wer beim technischen Setup lieber Unterstützung möchte statt alles selbst zu konfigurieren, kann direkt den Done4You-Service buchen und sich durch den nächsten Schritt begleiten lassen.
Quellen
- Pug: Cookieless Analytics — How It Actually Works
- Digitalmann: Server‑Side Tracking mit GTM 2026
- Google Developers: Google Tag Gateway / First‑Party Setup Guide
FAQ
Sind Tracking-Cookies illegal?
Nein, Tracking-Cookies sind nicht grundsätzlich illegal, sie erfordern aber nach ePrivacy und DSGVO fast immer eine informierte Einwilligung vor dem Setzen. Ohne gültigen Consent-Mechanismus ist ihr Einsatz rechtswidrig, mit korrektem Banner und Consent Mode v2 sind sie zulässig.
Wie kann ich Cookie-Tracking vermeiden?
Der wirksamste Weg ist ein serverseitiges First-Party-Setup, bei dem Daten über eine eigene Subdomain statt über Drittanbieter-Cookies laufen, wie es etwa der Google Tag Gateway Ansatz beschreibt. Ergänzend helfen rotierende serverseitige IDs ohne dauerhafte Speicherung auf dem Gerät.
Muss ich mir wegen Tracking-Cookies Sorgen machen?
Als Website-Betreiber tragen Sie die Verantwortung für korrekte Einwilligung und Datenminimierung, unabhängig davon, ob Sie Cookies oder cookieless Methoden nutzen. Ein durchdachtes Setup mit Consent Mode v2 und dokumentierter Datenverarbeitung reduziert das rechtliche Risiko erheblich.
Was ist der Unterschied zwischen Fingerprinting und rotierenden IDs?
Fingerprinting erzeugt einen sehr stabilen, kaum veränderlichen Identifier aus Geräteeigenschaften und gilt rechtlich meist wie ein Cookie. Rotierende serverseitige IDs verwenden dagegen einen täglich wechselnden Salt, wodurch langfristige Verknüpfungen verhindert werden.
Bietet Funnel-Tunnel Unterstützung bei der technischen Umsetzung?
Funnel-Tunnel bietet eine All-In-One-Plattform mit Templates, Automatisierungen und Support für die Einrichtung von Website und Analysewerkzeugen. Konkrete Preise für die Software sind auf der Produktseite einsehbar.